Drejtori i FBI-së e quan Kinën “kërcënimin më të madh” të SHBA-së, duke detajuar përpjekjet për të “zhvlerësuar” ekonominë
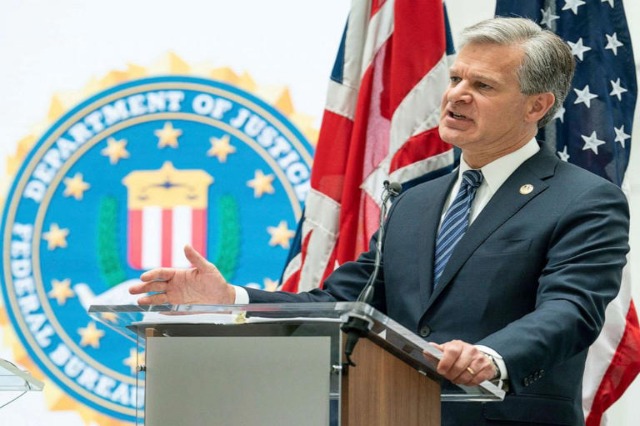
Duke folur së bashku me homologun e tij britanik në Londër të mërkurën, drejtori i FBI-së, Christopher Wray e quajti Kinën “kërcënimin më të madh afatgjatë” si për SHBA ashtu edhe për Britaninë e Madhe, njofton ABC News.
“Qeveria kineze është e vendosur të vjedhë teknologjinë tuaj — çfarëdo që të jetë ajo që e bën industrinë tuaj të shëndoshë — dhe ta përdorë atë për të ulur biznesin tuaj dhe për të dominuar tregun tuaj,” tha Wray ndërsa u dha komente drejtuesve të biznesit ndërkombëtar. “Dhe ata janë vendosur të përdorin çdo mjet që kanë në dispozicion për ta bërë atë.”
Wray paralajmëroi gjithashtu për taktikat e mundshme nga zyrtarët kinezë, duke thënë se ata vjedhin teknologjinë duke përdorur oficerë të inteligjencës për të “shënjestruar” pjesë të vlefshme të informacionit dhe kompanive.
“Ne kemi kapur madje njerëz të lidhur me kompanitë kineze në qendër të SHBA-së, duke u futur fshehurazi në fusha për të gërmuar fara të pronarit, të modifikuara gjenetikisht, të cilat do t’u kishin kushtuar atyre gati një dekadë dhe miliarda kërkime për t’u zhvilluar,” tha Wray. “Dhe këto përpjekje zbehen në krahasim me programin e tyre të hakerimit me burime të bollshme që është më i madh se ai i çdo vendi tjetër të madh të kombinuar.”
Kinezët, tha Wray, përdorin kibernetikë për të “vjedhur” vëllime informacioni. Ai tha se zyrtarët amerikanë po punojnë me MI5, shërbimin e inteligjencës britanike, për të identifikuar investime të tjera që qeveria kineze bën në marrëdhëniet proxy – një lloj vendi i palës së tretë përmes të cilit Kina vjedh informacion.
Wray tha se kompanitë amerikane duhet të jenë të kujdesshme për të punuar me ose në Kinë, diçka për të cilën ai e ka paralajmëruar më parë dhe ai u kërkoi drejtuesve të biznesit të kontaktojnë FBI-në për informacione të mëtejshme mbi mënyrat për të zbutur kërcënimin kibernetik kinez.
Paralajmërimi i tij ishte episodi i fundit i tërheqjes së Shteteve të Bashkuara ndaj asaj që ata e përshkruajnë si armiqësi kineze. Marrëdhëniet midis SHBA-së dhe Kinës kanë evoluar që kur presidenti Joe Biden mori detyrën – paraardhësi i tij Donald Trump filloi një luftë tregtare me vendin – dhe SHBA-ja dhe Kina mbeten thellësisht të ndërthurura, megjithëse shpesh kundërshtohen për çështje të ndryshme.
Pas një telefonate mes Bidenit dhe presidentit kinez Xi Jinping në fillim të këtij viti, Ministria e Punëve të Jashtme Kineze tha: “Marrëdhënia SHBA-Kinë nuk ka dalë ende nga situata e vështirë e krijuar nga administrata e mëparshme e SHBA-së, por në vend të kësaj ka hasur gjithnjë e më shumë sfida. Pala amerikane ka bërë një keqlexim dhe gjykim të gabuar të synimeve strategjike të Kinës”.
Të mërkurën, Wray paralajmëroi se nëse Kina do të pushtonte Tajvanin, kompanitë amerikane mund të shihnin një përsëritje, në një shkallë shumë më të madhe, të rrëmujës ekonomike nga pushtimi rus i Ukrainës dhe dënimi ndërkombëtar që rezultoi.
“Ashtu si në Rusi, investimet perëndimore të ndërtuara me vite mund të ngecnin kapitalin peng, të prisheshin zinxhirët e furnizimit dhe marrëdhëniet”, tha ai. “Kompanitë janë kapur mes sanksioneve dhe ligjit kinez që ndalon respektimin e tyre. Kjo nuk është vetëm gjeopolitikë. Është parashikim biznesi.”
Wray përfundoi duke thënë se SHBA dhe Britania e Madhe po punonin së bashku për të luftuar këtë kërcënim.
Vërejtjet e tij vijnë pasi agjencitë amerikane të zbatimit të ligjit dhe Departamenti i Thesarit paralajmëruan publikun për një kundërshtar tjetër jashtë shtetit, ky që synon sistemet spitalore.
Aktorët kibernetikë të mbështetur nga Koreja e Veriut po synojnë kujdesin shëndetësor dhe sektorin e shëndetit publik, Agjencia e Sigurisë Kibernetike dhe Sigurisë së Infrastrukturës (CISA), tha të mërkurën FBI dhe Departamenti i Thesarit.
Këta aktorë përdorin ransomware Maui, një teknologji specifike që ka një shenjë dalluese të Koresë së Veriut, për të depërtuar në sektorët e kujdesit shëndetësor dhe për të mbajtur sistemet e tyre shpërblesë në këmbim të një pagese, thanë zyrtarët amerikanë në një këshillë.
Zyrtarët thanë se që nga maji 2021, agjencitë kanë vëzhguar dhe kanë reaguar ndaj incidenteve “të shumta” të ransomware-it Maui që tregojnë se ata vinin nga Koreja e Veriut.
“Aktorët kibernetikë të sponsorizuar nga shteti i Koresë së Veriut përdorën ransomware Maui në këto incidente për të koduar serverët përgjegjës për shërbimet e kujdesit shëndetësor – duke përfshirë shërbimet elektronike të të dhënave shëndetësore, shërbimin e diagnostikimit, shërbimet e imazhit dhe shërbimet e intranetit”, thuhet në këshillim. “Në disa raste, këto incidente ndërprenë shërbimet e ofruara nga organizatat e synuara të Sektorit të HPH për periudha të gjata.”
Agjencitë besojnë se për shkak se organizatat e kujdesit shëndetësor “sigurojnë shërbime që janë kritike për jetën dhe shëndetin e njerëzve”, ato ka të ngjarë të paguajnë shpërblime kur sulmohen. Forcat e zbatimit të ligjit këshillojnë të mos paguajnë shpërblimin dhe në vend të kësaj të kontaktojnë CISA ose FBI.
“Për shkak të këtij supozimi, FBI, CISA dhe Thesari vlerësojnë se aktorët e sponsorizuar nga shteti i Koresë së Veriut ka të ngjarë të vazhdojnë të synojnë organizatat e sektorit HPH”, thanë zyrtarët. (Sipas ABC News)